⚡ 站長快讀:核心重點
- 文章屬性:科技冷知識 / 規格解析
- 核心結論:先對照自己屬於哪一層——有 Google AI Pro 或 Ultra 訂閱就已經用得到 3.8 Flash,開發者要留意它比 3.7 更會吃 token,以及 2027 年 1 月 1 日促銷價到期、單價翻倍。
- 適用對象:用 Gemini App 或 Gemini API 的人,以及想了解 AI 資安模型在做什麼的讀者。
- 查證基準:2026-09-10,依 Google 官方公告與 Gemini API 官方文件(非第一手實測)
📌 快速答案
一句話答案:Gemini 3.8 Flash 是同價同速但更肯花力氣推理的新款 Flash 模型,資安版 3.8 Flash Cyber 僅限 Fairwind 計畫的可信防禦方取得。
🔍 故事的起點:六週內的第三個 Flash
先講結論:這次發表真正的重點不是「模型又變強」,而是 Google 把「公開版 + 防禦方限定版」這條雙軌又推進了一代,並替限定版配上一道正式的門——Fairwind Program。
Google 在 2026 年 9 月 2 日同時發表 Gemini 3.8 Flash 與 Gemini 3.8 Flash Cyber,公告由產品管理資深總監 Tulsee Doshi 與 Google DeepMind 的 Gemini 安全負責人 Raluca Ada Popa 共同署名。官方自己在第一段就點出節奏:這是六週內第三個 Flash 版本,而上一代 3.7 Flash 發表才過三週。版號跳這麼快,一般使用者的第一反應通常是「關我什麼事」——官方公告也沒交代 Gemini App 端會怎麼向使用者揭露這次換代。
那個 Cyber 後綴並不是這代才有的——官方在效能對照裡就拿它跟上一代的 3.5 Flash Cyber 比;真正變的是這一代替它開了一個具名的存取計畫。而這條分流在公開文件上完全看不出來:翻開 Gemini API 官方的模型總表,3.8 Flash、3.7 Flash、3.6 Flash、3.5 Flash 一路排下來都標著 Stable,清單裡卻找不到 Cyber 版。那不是文件沒更新,而是它從設計上就不在公開管道裡。本站先前寫過 Gemini 3.7 Flash 與 3.6 Flash 差在哪,也在 9 月 3 日的 AI 要聞彙整 用一句話帶過這場發表;這篇則把兩個版本拆開講:3.8 Flash 實際改了什麼、Cyber 版在資安上做到什麼程度、以及你我手上能拿到哪一個。
🧪 原理拆解
3.8 Flash:價格沒動,但它「更用力」
先講結論:3.8 Flash 的定位是同價、同速、更肯花力氣思考,代價是它可能吃掉更多 token。
定價與 3.7 Flash 完全一樣:輸入每百萬 token 0.75 美元、輸出每百萬 token 3.75 美元。但這是促銷價,公告註腳寫得很明白——促銷價到 2026 年 12 月 31 日止,2027 年 1 月 1 日起調整為輸入每百萬 token 1.5 美元、輸出 7.5 美元,也就是整整翻倍。如果你正在評估把產品接上 3.8 Flash,這個日期比任何 benchmark 都值得先記進行事曆。
能力面,官方說 3.8 Flash 相對 3.7 Flash 在軟體工程、代理任務與專業領域的多步推理上都有顯著提升。具體舉了三項:在長時程軟體工程基準 DeepSWE v1.1 上,它端到端自主解決複雜工程問題的表現勝過多數體型更大的前沿模型,成本只是一小部分;在 Vals Finance Agent V2 與 Harvey 的法律代理基準上,勝過 3.7 Flash 與其他前沿模型;HLE-Verified 則拿到 54.9%。
比較少被轉述、但實務上更該注意的是官方自己講出來的取捨。這些進步來自一個設計選擇:3.8 Flash 在複雜任務上「工作得更賣力」——會多走幾輪推理步驟、反覆呼叫工具,在較高的 effort 等級下甚至會用掉更多 token 來換取表現。所以公告直接給了建議:如果你的主要限制是運算效率,就把 effort 等級調低以壓低 token 開銷,或者繼續用 3.7 Flash——3.7 Flash 仍完整支援效率優先的工作負載,沒有被逼著退役。這句話翻成白話就是:3.8 不是無腦升級,帳單可能會動。
官方文件的規格頁面則補上了開發者真正需要的數字:
| 項目 | Gemini 3.8 Flash |
|---|---|
| 模型代號 | gemini-3.8-flash(Stable) |
| 輸入 / 輸出型態 | 文字、圖片、影片、音訊、PDF / 文字 |
| token 上限 | 輸入 1,048,576、輸出 65,536 |
| 思考等級 | low、medium、high(不支援 minimal,填了會回錯誤) |
這張表有四個重點值得單獨拉出來講:
- 輸入上限 1,048,576 token,就是業界慣稱的「一百萬 token 視窗」,整份技術文件或一整包程式碼丟進去都還有餘裕。
- 輸入吃五種型態(文字、圖片、影片、音訊、PDF),但輸出只有文字——它不會幫你生圖,也不支援語音生成與 Live API。
- 思考等級只有三檔,而且
minimal是會直接回錯誤的無效值;想省 token 的下限就是low,這正對應上面那句「把 effort 調低」。 - 其他能力如快取、程式碼執行、函式呼叫、結構化輸出、Google 搜尋與地圖依據、URL context 都支援,Batch API、Flex 與 Priority inference 也都在列。
3.8 Flash Cyber:同源的腦袋,面向防禦場景
先講結論:Cyber 版與通用版共用同一套基礎智能,但它是面向防禦部署場景的版本,並配上較寬鬆的資安緩解設定——官方對它的訓練重心寫得很清楚:優先修補,不是優先攻擊。
官方把這件事講得很直白:兩個版本「由同一套基礎智能驅動」,只是為不同的部署環境量身打造;而這套共用核心之所以在程式與推理上大幅進步,其中一項原因正是「在要求極高的資訊安全領域進行嚴格訓練」。換句話說,資安訓練不只產出了 Cyber 版,它同時回頭把通用版推上去了。
Cyber 版的成績單,官方列了三項基準與三個自家案例:
- CyberGym(業界找漏洞的標準基準):3.8 Flash Cyber 在自主漏洞發掘上達到前沿水準,超越上一代 3.5 Flash Cyber 以及明顯更大的前沿模型;官方 Fairwind 頁的圖表標示 Pass@1 為 86.2%,上一代 3.5 Flash Cyber 為 77.5%。
- 跨 20 種程式語言的內部基準:官方說 CyberGym 以 C/C++ 為主,不足以反映真實防禦需求,因此另建一個橫跨 20 種程式語言、複雜程式庫的內部基準,Cyber 版在上面的成功率超過 70%。
- CWE-Bench(由 Collinear 執行的外部修補能力基準):Cyber 版 pass@1 為 47.2%,對比官方圖表具名的 Fable 5 之 47.8%,分數略低但成本顯著更低,官方據此主張它落在 Pareto frontier(效能與成本的最佳邊界)上。
- Google 內部實戰:Chrome 資安團隊發現,Cyber 版對 Chrome 漏洞產出的正確修補數量,是體型大得多的最佳商業模型的 2.6 倍;資安廠商 Wiz 表示在其內部滲透測試基準上,Cyber 版的 recall 高出 7.5% 到 9.7%,成本則低 2.3 到 5.2 倍;Google Cloud 漏洞研究團隊則用它在不到 2 小時內找出一個關鍵的基礎性漏洞,而這類漏洞的研究與發掘通常要耗上數月。
這裡有個容易被忽略的設計取向:官方明說,他們「從一開始就投資於漏洞修補,並把它的優先序放在諸如漏洞利用(exploitation)這類攻擊能力之上」。也就是說,Cyber 版被刻意往「找出來並補好」這一端訓練,而不是往「打進去」那一端。對照前面 CWE-Bench 與 Chrome 的數字,這個方向是一致的:它的強項在產出正確的修補,不在寫攻擊程式。
為什麼 Cyber 版不公開:緩解鬆了,門就得關小
先講結論:不公開不是行銷分級,是因為它的安全緩解比通用版寬鬆,所以存取對象必須先被篩過。
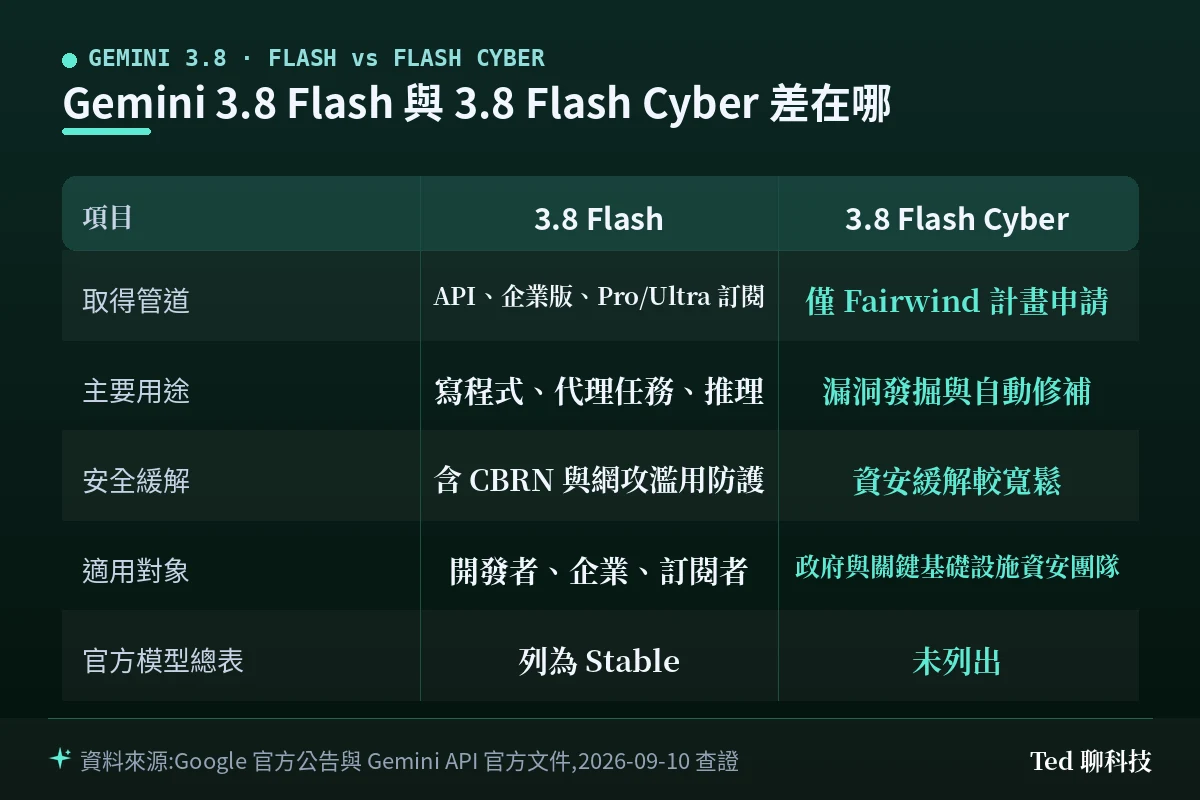
Google 在公告裡把兩版的安全設定並排說明:3.8 Flash 依其 Frontier Safety Framework,內建針對化學、生物、放射性與核子(CBRN)以及網路攻擊濫用的防護;3.8 Flash Cyber 則「配備一套對資訊安全較為寬鬆的緩解設定」,正因如此,它只提供給需要更完整網路能力的可信防禦方。這是同一句話的兩面:能力要放寬,對象就得收窄。
順帶一提,3.8 系列有一項改進對所有人都有感:依 Gray Swan 的量測,Gemini 3.8 模型在提示注入(prompt injection)穩健性上有顯著躍進。現在愈來愈多人讓 AI 代理去讀網頁、收郵件、操作瀏覽器,這類攻擊就是把惡意指令藏在模型讀到的內容裡;這一項的提升,受益者其實是每一個用 Gemini 做自動化的普通使用者。
至於 Cyber 版的那道門,名字叫 Fairwind Program,由資安與隱私副總裁 Four Flynn 在同日另發公告說明。它是一個限量存取計畫,對象是「一群可信的 Google Cloud 客戶、政府機關與資安夥伴」,首階段提供的就是用來自主發掘與修補漏洞的 Gemini 模型,搭配 Google 的 CodeMender 工具框架。官方給的效益描述是:原本人工要花數週的漏洞修補,現在能在組織自有的安全雲端環境內、於數分鐘產出經驗證且可部署的修補。
官方列出三類優先對象(未標明彼此先後):
- 政府與國家級資安單位——強化公部門網路與公民服務,抵禦針對性入侵。
- 關鍵基礎設施營運者——醫療、電信、能源與金融網路等必要服務。
- 核心技術平台——守住被廣泛使用的軟體基礎,一次提升下游數百萬使用者的安全。
而且拿到門票不等於全公司都能用。官方 Fairwind 頁把治理條款寫成四條:①限定雙用途任務——只准做經授權的威脅模擬、逆向工程與惡意程式分析等防禦與學術研究用途,製作惡意程式明文禁止;②存取控管——須採使用者層級驗證與抗釣魚 MFA,且只能開給內部資安、事件應變或滲透測試團隊,並追蹤員工的存取與使用;③禁止轉手——不允許夥伴組織分享、再散布或販售模型存取權;④盡職查核——Google 會對申請組織做背景查核,查其資安紀錄與營運誠信。官方表示目前全球已有超過 650 個參與夥伴。
🧭 你實際拿得到哪一個?取得管道對照
先講結論:如果你有 Google AI Pro 或 Ultra 訂閱,3.8 Flash 你很可能已經在用了;Cyber 版除非你在政府資安單位、關鍵基礎設施或核心軟體平台的資安團隊裡,否則拿不到。
依官方公告,3.8 Flash 的管道分成三層:
- 一般使用者:限 Google AI Pro 與 Ultra 訂閱者,可在 Gemini app、Google 搜尋的 AI Mode,以及 Google Sheets 的 Gemini 中使用 3.8 Flash;免費帳號不在官方公告的名單內。
- 開發者:透過 Gemini API(Google AI Studio)、Google Antigravity、Android Studio,以及介面生成工具 Stitch。
- 企業:Gemini Enterprise。
Cyber 版只有一條路:向 Fairwind Program 申請,填官方頁面上的申請表單。官方同時明文禁止夥伴組織分享、再散布或販售模型存取權,所以任何聲稱可以代辦、轉讓或「破解」Cyber 版權限的來源,都不在官方路徑上,也違反該計畫的條款。
如果你的組織需要自動修補能力但不在 Fairwind 名單內,官方留了一條替代路線:任何 Google Cloud 客戶都可以用 CodeMender 搭配 Gemini Enterprise Agent Platform 上公開可用的模型,再結合 AI Threat Defense 的方案來主動強化自家程式碼;官方 FAQ 也建議學生走這條路。能力不等於 Cyber 版,但它不需要排隊。另外,官方 FAQ 註明 Cyber 版在 Gemini Enterprise Agent Platform 上以受管模型直接存取時支援零資料保留,這對受法遵約束的單位是實際差別。
💡 總結:站長我怎麼看這次的「能力分級投放」
站長我認為這次發表最值得記住的一點,不是哪個 benchmark 多了幾個百分點,而是 Cyber 版證明了一件事:同一顆模型,現在會依使用者身分給不同的緩解強度。過去我們談 AI 分級,談的是參數量、價格與速度;這次被分級的是「誰可以用放寬版本」。Google 自己把理由寫進公告:提早把這些能力給可信防禦方,是為了給他們一段適應視窗,在壞人拿到同等能力之前先把系統補起來。你可以不同意這個作法,但它的邏輯是完整的。
第二點很實際:2027 年 1 月 1 日的價格翻倍。在一片「同價更強」的報導裡,這個日期被提到的次數少得不成比例。對個人使用者沒影響,對打算把 3.8 Flash 接進產品的團隊,它會直接改變你年度預算的量級。
第三點給台灣讀者:Fairwind 目前的三類對象裡,台灣的公部門、電信、能源與醫療機構在定義上都符合,但官方只說會「隨夥伴需求演進並擴大存取」,沒有公布區域開放時程或名單。現階段比較務實的期待,是先走 CodeMender 搭配公開模型那條路,而不是等 Cyber 版的帳號。
最後一個提醒純屬時效:六週三代 Flash 的節奏下,你讀到這篇時版號可能又跳了。要確認當下哪個版本是最新的 Stable,翻 Gemini API 官方模型總表最快,官方另有「Latest models」頁與 release notes 可交叉對照。
❓ 常見問題
Q:Gemini 3.8 Flash 跟 3.7 Flash 到底差在哪?
價格與速度一樣,差在推理深度與可靠度。官方列的差異是軟體工程、代理任務與專業領域多步推理的提升,並舉 DeepSWE v1.1、Vals Finance Agent V2、Harvey 法律代理基準與 HLE-Verified 54.9% 為證。代價是 3.8 Flash 在複雜任務上會多做推理、反覆呼叫工具,可能用掉更多 token;官方因此建議成本敏感的工作負載可以調低 effort 等級,或留在 3.7 Flash。
Q:一般人可以申請 3.8 Flash Cyber 嗎?
不行。Cyber 版只透過 Fairwind Program 提供給可信防禦方。官方 FAQ 把政府與國家級資安單位、關鍵基礎設施營運者、核心技術平台列為優先對象(不是完整資格清單,官方也說會持續審件、逐步加入新夥伴),另註明歡迎聚焦防禦性 benchmarking 的學術實驗室提出申請,學生則建議改用 Google Cloud 上的 CodeMender。就算所屬組織入選,存取權限也必須限縮在內部資安、事件應變或滲透測試團隊,並採抗釣魚 MFA。個人使用者沒有官方管道。
Q:3.8 Flash Cyber 是拿來做什麼的?會不會被用來攻擊?
它的用途是自主發掘漏洞與自動修補。官方明確表示,從一開始就把漏洞修補的投資優先序放在漏洞利用等攻擊能力之上;實際案例也都落在防禦側,例如 Chrome 資安團隊取得的正確修補數是更大商業模型的 2.6 倍。需要留意的是它的安全緩解設定比通用版寬鬆,這正是它不公開的原因,也是 Fairwind 要求參與組織簽下操作標準的原因。
Q:我該不該把手上的 API 專案從 3.7 Flash 換到 3.8 Flash?
看你的瓶頸是品質還是成本。如果是長時程寫程式、代理自動化或需要多步推理的任務,3.8 Flash 是官方主推的選項;如果運算效率才是主要限制,官方自己建議調低 effort 或繼續用 3.7 Flash,而 3.7 Flash 仍完整支援。另外記得把 2027 年 1 月 1 日的價格調整一起算進去。
Q:台灣的公司有機會加入 Fairwind 嗎?
官方公布的是三類優先對象與「超過 650 個參與夥伴」這個總數,沒有公布區域名單或台灣的開放時程,因此無法斷言;官方另說明所有申請者都會經過背景查核,確認其營運與研究誠信紀錄。符合定義的機構可以從官方 Fairwind Program 頁面提出申請;不符合或還在等待的組織,可以先評估 CodeMender 搭配 Gemini Enterprise Agent Platform 公開模型這條替代路線。
🔗 延伸閱讀
- AI 要聞彙整 2026-09-02:OpenAI 認定 Astra 達網路安全 Critical 門檻
- AI 要聞彙整 2026-08-04:白宮向四大 AI 巨頭說明前沿模型資安測試框架
- AI 要聞彙整 2026-07-22:Google 發表 Gemini 3.6 Flash,代理 token 成本再降 65%
- Attention Mechanism(注意力機制)是什麼?AI 怎麼決定該「注意」哪些字才看得懂上下文
- Few-shot Prompting 是什麼?為什麼給範例 AI 就更聽話
📎 參考資料來源
📖 第一級|廠商官方:
- Introducing Gemini 3.8 Flash and 3.8 Flash Cyber(Google 官方部落格,2026-09-02) — 2026-09-10 查證
- Proactive cyber defense for governments and enterprises:Fairwind Program(Google 官方部落格,2026-09-02) — 2026-09-10 查證
- Gemini 3.8 Flash 模型規格頁(Gemini API 官方文件) — 2026-09-10 查證
- Gemini API 模型總表(Google AI for Developers) — 2026-09-10 查證
- Fairwind Program 申請頁(Google DeepMind) — 2026-09-10 查證