
⚡ 站長快讀:核心重點
- 文章屬性:疑難排除
- 適用系統:Windows 11 / 10 專業版以上、Windows Server 2016–2025
- 難易度 / 耗時:⭐⭐(第 1、2 層 ⭐⭐⭐)/ 約 25 分鐘
- 核心結論:Windows 遠端桌面連不上多半不是服務壞了,而是被連端是家用版、開關被原則壓回,或防火牆規則沒套到生效中的設定檔。
- 適用對象:用 mstsc 連家裡或辦公室電腦失敗的人。
📌 快速答案
一句話答案:Windows 遠端桌面連不上,先確認被連端不是家用版,再依序檢查 RDP 開關、TermService 接聽器與 3389 埠、防火牆規則、網路可達性與帳號授權。
🧰 開始前的準備
- 適用系統:被連端需為 Windows 11 / Windows 10 的專業版、企業版、教育版,或 Windows Server 2016 以上;連出去的那台任何版本都可以。
- 權限需求:被連端需要系統管理員權限(啟用遠端桌面、改防火牆、讀登錄檔都要)。
- 需要工具:被連端的「遠端桌面連線」(
mstsc)、Windows PowerShell(系統管理員)、Windows Defender 防火牆進階安全性(wf.msc)、登錄編輯程式(regedit)、群組原則結果報告(gpresult)。全部都是系統內建,不需要另外安裝任何遠端軟體。 - 預計耗時:約 25 分鐘,若卡在網路層(跨網段、NAT、VPN)另計。
🔍 症狀描述與錯誤訊息
遠端桌面連不上其實有好幾種「長得很像但根因完全不同」的失敗樣貌。最典型的一種,是在連線視窗輸入電腦名稱按下連線之後,轉了十幾秒直接跳出對話框,而且還沒有機會輸入帳號密碼——這代表連線在 TCP 層或接聽器層就被擋掉了,跟你的帳號一點關係都沒有。微軟官方疑難排解文件把這一類的錯誤訊息列得很清楚(以下為官方英文文件的中譯,不是 Windows 正體中文版逐字顯示的字串):
遠端桌面無法基於下列其中一個原因連線到遠端電腦:
1) 未啟用伺服器的遠端存取
2) 遠端電腦已關閉
3) 遠端電腦無法在網路上使用
請確定遠端電腦已開啟並連線至網路,而且已啟用遠端存取。
另一種是比較沒有資訊量的「這部電腦無法連線到遠端電腦。請再試一次。如果問題持續發生,請連絡遠端電腦的擁有者或您的網路系統管理員。」官方對這兩則訊息的歸納是:根因雖然很多,但主要集中在 RDP-TCP 接聽器沒有在運作,以及網路組態不正確這兩大類。
第三種樣貌則完全相反:帳密輸入得進去,但按下確定之後被退回來,或跳出驗證錯誤。這種「進得到登入畫面才失敗」的情況已經不屬於本文範圍,因為它代表前面四層都通了,問題出在帳號授權或 NLA / CredSSP;這一類請直接看站長另一篇遠端桌面 NLA 錯誤怎麼修?帳號、CredSSP 與網路層三層排查,那邊拆得比較深。
還有一種最容易被誤判成「壞掉」的狀況:被連端的「設定 → 系統」裡根本沒有遠端桌面這個項目,或是有項目但開關打不開、打開後又自己跳回關閉。這不是 bug,是版本限制或群組原則,後面第 0 層與第 1 層會分別處理。
🔎 問題根因
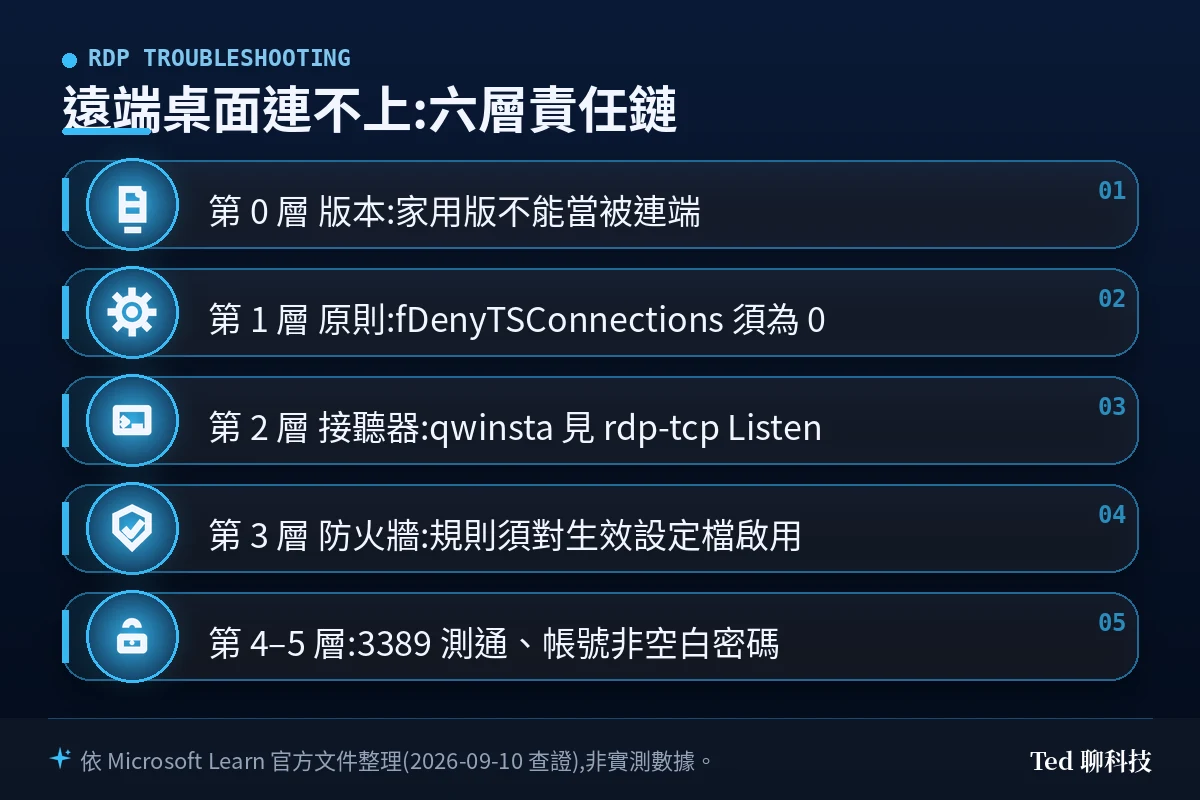
把 RDP 連線失敗攤開來看,它其實是一條有明確順序的責任鏈:版本資格 → 系統開關 → 服務與接聽器 → 主機防火牆 → 網路路徑 → 帳號授權。任何一層斷掉,結果都是「連不上」,但每一層的錯誤訊息、失敗時間點與修法完全不同。大多數人排查失敗的原因,不是不會修,而是順序搞反了——先去搜尋登錄檔怎麼改,結果被連端是家用版,改什麼都沒用。
微軟官方在〈在電腦上啟用遠端桌面〉裡列出的五個前置條件,其實就是這條責任鏈的濃縮版:遠端電腦已開機並連上網路、遠端電腦已啟用遠端桌面、你對遠端電腦有網路存取能力、你的使用者帳戶被允許連線、遠端電腦的防火牆允許遠端桌面連線。這五條看起來像廢話,但它的價值在於排除順序:前三條不成立時,你連帳密輸入框都看不到。
因此本文把排查切成六層(從第 0 層算起),原則只有一個:每一層都用唯讀指令先「量」出結果,確認這一層真的有問題才動手改。這樣做的好處是,你不會為了修一個防火牆問題,順手改了三個登錄檔值、關掉一堆安全機制,最後就算連上了也說不清楚到底是哪一步生效的。
🔬 底層機制:一次 RDP 連線在 Windows 裡要過幾道關卡
要理解為什麼順序這麼重要,得先知道一次遠端桌面連線在被連端內部是怎麼跑的。
當你在 mstsc 按下連線,用戶端會先對被連端的 TCP 3389 發起連線(RDP 8.0 以後還會嘗試併用 UDP 3389 加速圖形傳輸,但握手仍以 TCP 為準)。這個封包抵達被連端後,第一個遇到的是 Windows Defender 防火牆的輸入規則;規則本體記錄的內容是「允許 TCP 3389、程式為 %SystemRoot%\system32\svchost.exe、服務為 termservice」,也就是說防火牆放行的對象不是「一個埠」,而是綁定到特定服務的那個 svchost 執行個體。
封包放行後,才輪到 Remote Desktop Services(服務名稱 TermService)所建立的 rdp-tcp 接聽器接手。接聽器要能成立,前提是登錄檔裡 HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server 的 fDenyTSConnections 為 0(拒絕連線=否),而且 WinStations\RDP-Tcp 底下的 fEnableWinStation 為 1。這兩個值就是「設定畫面那個開關」在登錄檔裡的實體。
再往上一層是原則覆寫。群組原則的 HKLM\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Services 底下同樣有一個 fDenyTSConnections,而原則會覆寫預設組態。這就是為什麼有人把開關打開、隔天又自己關掉:不是 Windows 抽風,是網域或本機原則每次套用時把它壓回去。官方文件對這點寫得很白:原則優先於預設組態,兩邊都設定時,兩個 fDenyTSConnections 都必須是 0 才不會出現接聽器問題。
最後才是授權層:帳戶必須是被連端的系統管理員,或被加進 Remote Desktop Users 群組;而且如果那是本機帳戶,它還必須有非空白密碼——這是安全性選項「帳戶: 限制本機帳戶使用空白密碼,僅允許主控台登入」的效果,在用戶端電腦上預設就是啟用。通過授權之後,才進到 NLA / CredSSP 的驗證流程。
把這條鏈記起來,你就有了一個非常好用的分流判準:
- 連不到、沒出現帳密框 → 卡在防火牆、接聽器、原則或網路層(本文第 1–4 層)。
- 出得來帳密框、輸入後被拒 → 卡在授權或 NLA 層(本文第 5 層與 NLA 專文)。
🛠️ 解決方案
⚠️ 執行前必讀:第 1 層與第 2 層會讀取、必要時修改登錄檔,第 3 層會調整防火牆規則。動手前請先建立系統還原點,並把要改的登錄機碼用「匯出」備份成
.reg檔;每個步驟都先跑唯讀查詢確認現況,再決定要不要改。停止條件(符合任一就先停下來,不要硬改):①你不確定被連端的 Windows 版本或目前登入身分是否為系統管理員;②被連端是公司或學校的管控電腦、而你沒有 IT 授權;③尚未備份要修改的登錄機碼;④指令輸出與本文描述明顯不同(例如查不到對應的機碼或服務);⑤被連端已啟用 BitLocker 但你手邊沒有復原金鑰。
第 0 層:先確認被連端不是家用版(最常被忽略)
這是整篇文章 CP 值最高的一步,三十秒就能做完,卻可以直接省掉後面所有工。
微軟官方在〈Enable Remote Desktop on your PC〉裡寫得毫無模糊空間:可以接受遠端桌面連入的是 Windows 專業版、企業版、教育版與 Windows Server 版本;Windows 家用版無法作為遠端桌面主機,只能當用戶端去連別台。也就是說,家用版電腦可以「連出去」,但永遠「連不進來」。
在被連端按 Win + R,輸入 winver 按下確定,對話框中的授權說明段落就會寫出版本別;也可以到「設定 → 系統 → 系統資訊」的「Windows 規格」看「版本」欄。看到「Windows 11 家用版」或「Windows 10 家用版」,後面幾層完全不用查了,你有三條路:
- 升級到專業版(設定 → 系統 → 啟用,輸入專業版金鑰,原有資料不會清掉)。
- 改用其他遠端方案——第三方遠端桌面軟體、或微軟自家的「快速助手」(Quick Assist)。快速助手是協助另一端操作用的,和 RDP 的無人值守遠端登入不是同一種東西,選之前先想清楚需求。
- 不要嘗試用破解方式讓家用版變成 RDP 主機。網路上流傳的 wrapper 型工具會替換系統檔案,除了違反授權條款以外,更新後失效與系統元件損壞是常態。
順帶一提,家用版連本機群組原則編輯器都沒有,如果你後續需要用到 gpedit.msc,可以參考站長寫過的家用版開啟本機群組原則編輯器——但請注意,開得出 gpedit 不代表家用版就能當 RDP 主機,主機資格的限制在授權層,不在原則層。
第 1 層:RDP 開關,以及被群組原則壓回去的情況
版本沒問題,接著確認開關真的開著。
正規路徑是「設定 → 系統 → 遠端桌面」,把「遠端桌面」切到開啟並確認。如果這個項目存在但是灰的、或打開後又跳回關閉,代表有原則在覆寫它。此時先用唯讀方式把兩個位置的實際值讀出來(在被連端開系統管理員 PowerShell):
Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server' -Name fDenyTSConnectionsGet-ItemProperty 'HKLM:\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Services' -Name fDenyTSConnections -ErrorAction SilentlyContinue判讀方式很單純:fDenyTSConnections 是 0 代表 RDP 啟用、是 1 代表停用。第二條指令如果回空白,表示沒有原則在管這台機器,那就只要處理第一個位置。兩邊都存在時,兩邊都必須是 0,否則接聽器仍可能出問題。
要確認是誰在壓,用群組原則結果報告:
gpresult /H %USERPROFILE%\Desktop\gpresult.html打開產生的 HTML,找到「電腦設定 → 系統管理範本 → Windows 元件 → 遠端桌面服務 → 遠端桌面工作階段主機 → 連線 → 允許使用者使用遠端桌面服務進行遠端連線」。這個原則若顯示為「已停用」,右邊的「勝出的 GPO(Winning GPO)」就是元兇;如果它顯示為「已啟用」或「未設定」,代表原則沒有在擋。
如果勝出的是網域 GPO,請不要在本機硬改登錄檔——下一次原則套用又會被壓回去,而且擅自繞過公司原則會踩到管控紅線。正確做法是把 gpresult 報告交給 IT。只有在這是你自己的電腦、且確認是本機原則造成的情況下,才在本機原則編輯器把該項目改成「未設定」或「已啟用」,然後執行:
gpupdate /force第 2 層:服務與 3389 接聽器有沒有真的站起來
開關開了不代表接聽器就活著。這一層要問三個問題:服務在不在跑、接聽器在不在聽、埠有沒有被搶走。
先看服務。 被連端與連出去的那一台,兩邊都應該有這兩個服務在執行:Remote Desktop Services(TermService)與 Remote Desktop Services UserMode Port Redirector(UmRdpService)。唯讀查法:
Get-Service TermService, UmRdpService | Select-Object Name, Status, StartType再看接聽器。 這是整層最關鍵的一條指令,在被連端的系統管理員命令提示字元或 PowerShell 執行:
qwinsta輸出裡如果有一行 rdp-tcp 且狀態為 Listen,代表接聽器正常,問題不在這一層,可以直接跳到第 3 層。如果沒有這一行,回頭確認第 1 層兩個 fDenyTSConnections 是否都為 0、WinStations\RDP-Tcp 的 fEnableWinStation 是否為 1,以及機器是不是還卡在 Sysprep 狀態(HKLM\SYSTEM\Setup 底下的 SystemSetupInProgress 與 OOBEInProgress 都應為 0)。
最後看埠有沒有被搶。 官方文件記載,RDP 接聽器的埠設定在 HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp 的 PortNumber,預設值是 0x00000d3d,換算成十進位就是 3389。如果這個值被改過(有些人為了「安全」把 RDP 換埠),連線時電腦名稱就必須寫成 主機名稱:埠號 或 IP:埠號,否則怎麼連都連不到。
要確認 3389 到底是誰在聽,在系統管理員身分下依序執行:
netstat -ano | find "3389"tasklist /svc | find "TermService"比對兩邊的 PID:netstat 顯示的 LISTENING 那一行的 PID,應該要等於 tasklist 裡 TermService 所在 svchost.exe 的 PID。對不起來,就代表 3389 被別的程式佔走了——最常見的是其他遠端桌面 / 虛擬化軟體。官方給的處置優先序是:讓那個程式改用別的埠(建議)、移除那個程式,或是把 RDP 改到別的埠(不建議,而且官方文件也明講不涵蓋這種組態的疑難排解)。想更直覺地看是哪個程式在佔埠,可以用站長介紹過的 TCPView 查看程式連線 對照。
第 3 層:防火牆規則——以及中文版 Windows 的 DisplayGroup 陷阱
接聽器活著、埠也對,下一個嫌疑就是主機防火牆。
圖形介面的查法是 Win + R 執行 wf.msc,點「輸入規則」,找 Remote Desktop – User Mode (TCP-In) 與 Remote Desktop – User Mode (UDP-In)(正體中文版顯示為「遠端桌面 – 使用者模式 (TCP-In)」),確認它們是啟用的,而且對所有設定檔都啟用。
這裡有一個非常容易踩的坑:規則啟用了,但沒有涵蓋目前生效的網路設定檔。Windows 把網路分成網域、私人、公用三種設定檔,如果你的網路被判定為「公用網路」,而遠端桌面規則只對私人網路生效,結果一樣是連不上。先用這條唯讀指令確認目前哪個設定檔是生效的:
Get-NetConnectionProfile | Select-Object InterfaceAlias, NetworkCategory接著查規則現況。官方文件示範的寫法是 Get-NetFirewallRule -DisplayGroup "Remote Desktop",但這行在正體中文版 Windows 上通常會回空白——原因在底層:防火牆規則本體存的是資源字串參照(規則字串裡的 EmbedCtxt=@FirewallAPI.dll,-28752 即對應群組,此為依規則字串格式所作的推論),而 Get-NetFirewallRule 的 DisplayGroup 讀出來的是當地語系化之後的字串,所以中文系統要比對的是「遠端桌面」而不是 Remote Desktop。
語言無關、比較保險的做法,是改用規則的內部識別碼(Name 屬性)。先唯讀列出來看看:
Get-NetFirewallRule | Where-Object { $_.Name -like 'RemoteDesktop-UserMode-In-*' } | Select-Object Name, DisplayName, Enabled, Profile確認規則存在但沒啟用之後,再啟用它們(識別碼以上一條列舉指令在你機器上的實際輸出為準):
Enable-NetFirewallRule -Name 'RemoteDesktop-UserMode-In-TCP','RemoteDesktop-UserMode-In-UDP'請不要用「先把防火牆整個關掉試試看」當作排查手段。 官方疑難排解文件裡確實把「停用防火牆設定檔」列為排除防火牆嫌疑的手段之一,但那是在受控環境下的排查步驟;站長的立場是:在家用或辦公室環境把三個設定檔全部關掉,等於在你還沒搞清楚問題之前先把整台機器的輸入防護拿掉,不值得。真的需要確認「是不是防火牆擋的」,正確做法是從同網段的另一台電腦測 3389 通不通(第 4 層會講),而不是關掉防火牆。如果你要放行的是特定程式而不是遠端桌面,可以參考站長寫過的防火牆白名單設定方法,用加白名單取代關防火牆。
第 4 層:網路可達性、DNS 與跨網段
被連端內部都通了,還連不上,問題就在中間那段路。
從同一個網段的另一台電腦執行這條唯讀測試,這是本層的主檢查:
Test-NetConnection -ComputerName 192.168.1.50 -Port 3389 -InformationLevel Detailed看輸出裡的 TcpTestSucceeded:
- 顯示
True:網路這段沒問題,回頭查第 5 層的帳號授權,或轉去 NLA 專文。 - 顯示
False:路上有東西在擋。依序確認被連端的防火牆(第 3 層)、中間的網路設備、以及兩台是不是真的在同一個網段。
如果用電腦名稱連失敗、改用 IP 位址就成功,那就是名稱解析(DNS / NetBIOS)的問題,不是 RDP 的問題;把連線目標固定成 IP,或請 IT 修正 DNS 記錄即可。反過來,如果連 IP 也連不到,問題就在路徑本身。
從外網連回家裡或公司,是另一個層級的題目。 官方的說法很明確:要從所在網路以外連進來,你需要 port forwarding 或架 VPN。這兩條路的安全性差很多——站長強烈建議走 VPN,而不是把 3389 直接對整個網際網路開放。理由不是理論上的:對外開放的 RDP 埠是自動化掃描與密碼噴灑攻擊的頭號目標,一旦被猜中帳密,對方拿到的是完整的桌面工作階段。如果你的環境有 Windows Server,官方另有遠端桌面閘道(RD Gateway)這種把 RDP 包在 HTTPS 裡的正規做法。
另外幾個實務上常見的網路層盲點:被連端進入睡眠或休眠(RDP 不會叫醒它,除非另外設定網路喚醒)、被連端換了 DHCP 配發的 IP、公司 VPN 只推送部分路由導致目標網段不在通道內。這幾種都不是 Windows 設定問題,查之前先確認被連端真的醒著、IP 真的沒變。
第 5 層:帳號授權與空白密碼原則
走到這裡,通常你已經看得到帳密輸入框了。這一層處理的是「輸入正確帳密卻被拒絕」。
第一個問題:帳戶有沒有被允許遠端連線。 官方的規則是,被連端 Administrators 群組的成員,以及被明確指定的使用者,才能遠端連入。要指定其他帳戶,在被連端的「設定 → 系統 → 遠端桌面 → 遠端桌面使用者」裡按新增,或用唯讀指令先看目前名單:
Get-LocalGroupMember -Group 'Remote Desktop Users'回空白很正常——代表目前只有系統管理員能連。要把一般帳戶加進去再用圖形介面操作即可,不需要把帳戶提升為系統管理員。
第二個問題,也是最反直覺的一個:本機帳戶不能沒有密碼。 Windows 有一條安全性選項叫「帳戶: 限制本機帳戶使用空白密碼,僅允許主控台登入」,它決定的是「空白密碼的本機帳戶,能不能透過遠端桌面這類網路服務做互動式登入」。官方文件寫明:啟用時,本機帳戶必須有非空白密碼,才能從遠端用戶端執行互動式或網路登入,而且在用戶端電腦上的有效預設值就是「已啟用」。
實務上這條最常坑到的是平常用 PIN 登入的人:PIN 是 Windows Hello 的本機憑證,不等於帳戶密碼;有些人一直用 PIN,久到以為自己的帳戶「沒有密碼」,實際上密碼還在,只是忘了。如果帳戶真的是空白密碼,設一組密碼就能解決;順帶一提,這條原則本身不要去關掉——它是預設保護,關掉等於允許空密碼帳戶被遠端登入。
第三個問題:Microsoft 帳戶的輸入格式。 被連端如果是用 Microsoft 帳戶登入,遠端桌面的使用者名稱要填完整的電子郵件位址;部分情況下需要寫成 MicrosoftAccount\你的信箱。改用本機帳戶測試是最快的分辨方式:如果本機帳戶連得上、Microsoft 帳戶連不上,那就是帳號格式或雲端驗證的問題,不是 RDP 組態的問題。
如果帳號、密碼、群組都確認無誤,卻仍跳出驗證相關錯誤,那就是 NLA 或 CredSSP 層了——請不要為了「趕快能連」就把 NLA 關掉,那會讓連線在驗證前就先建立工作階段,是實實在在的安全性降級。正確的拆法在本文開頭提到的那篇 NLA 專文。
✅ 驗證修復結果
連上了不代表修好了,很多「時好時壞」的 RDP 問題就是因為只驗證了一次。建議照這四步做完整驗證:
- 重開被連端再連一次。 這一步是要排除「暫時性生效」——例如你只是手動啟動了服務,但服務的啟動類型仍是停用;或原則還沒下一次套用。重開後仍然連得上,才算數。
- 從第二台電腦連連看。 只從同一台來源測試,分不出問題是出在被連端還是來源端。換一台同網段的電腦再測一次,如果只有某一台連不上,問題在那台來源端或它的路徑上。
- 重跑一次量測指令,而不是只看「有沒有連上」。 在被連端跑
qwinsta確認rdp-tcp仍為Listen;從另一台跑Test-NetConnection -Port 3389,確認TcpTestSucceeded是True。這兩個數值同時成立,才代表接聽器與網路路徑都是穩定狀態。 - 確認你改的東西沒有多改。 打開
wf.msc看一眼防火牆三個設定檔仍為啟用、遠端桌面規則只針對你需要的設定檔開啟。修好連線的同時把防火牆整個關掉,不算修好。
如果四步裡有任何一步的結果和上一次不同,代表還有一層沒真正解決,回到對應層再查一次。
🔙 萬一翻車:回退步驟
本文第 1 層與第 3 層會改到系統設定,以下是逐項的還原方式。核心原則:還原成「你操作前備份下來的值」,不要照抄別人文章裡的固定值——不同版本、不同版次、加入網域與否,原廠預設值並不相同。
情境一:改了 fDenyTSConnections 之後出現異常
還原方式是把操作前匯出的 .reg 檔匯入回去(這就是為什麼開頭要你先匯出備份):
reg import C:\backup\TerminalServer-backup.reg沒有備份檔的話,不要憑印象填值,改用圖形介面:在「設定 → 系統 → 遠端桌面」把開關切回你原本的狀態,讓 Windows 自己寫回對應的值。
情境二:改了本機群組原則之後,其他功能跟著怪怪的
把該項目改回「未設定」(不是改成「已停用」),再執行 gpupdate /force。「未設定」代表交還給系統預設,「已停用」是主動關閉,兩者意義不同,填錯會留下一個你自己設下的封鎖。
情境三:防火牆規則改壞了
先把你啟用的規則停回去:
Disable-NetFirewallRule -Name 'RemoteDesktop-UserMode-In-TCP','RemoteDesktop-UserMode-In-UDP'如果是圖形介面誤刪了內建規則,wf.msc 左側「Windows Defender 防火牆內容」裡沒有單條還原;內建規則可以透過「還原預設值」重建,但這會一併清掉你自己新增過的所有規則,執行前務必先用「匯出原則」把現況存成 .wfw 檔。
情境四:重開機後就再也連不上了
這通常代表你的修改只是暫時生效(手動啟動的服務、尚未套用的原則)。不要重複改更多地方,回到第 1、2 層重新量一次:兩個 fDenyTSConnections 的值、Get-Service 的 StartType、qwinsta 的接聽狀態。哪個值重開後跑掉了,元兇就在那一層。
💡 總結:預防再次發生
站長我看過太多遠端桌面的求助,共同點都不是技術太難,而是排查順序反了——一上來就搜尋「RDP 登錄檔怎麼改」,把一堆機碼跟著改,最後連上了也說不清是哪一步生效,下次壞掉還是只能重來一遍。這篇之所以硬要分成六層、每層都先給唯讀指令,就是因為能被量出來的問題,才是能被穩定修好的問題。
要讓遠端桌面長期穩定,我的建議是這三件事:
- 把「量測」的指令記下來,不要記「修法」。
winver、qwinsta、Test-NetConnection -Port 3389、Get-NetConnectionProfile這四條全部是唯讀的,不會改壞任何東西,卻能在三分鐘內把問題定位到某一層。修法可以現查,定位能力才是省時間的關鍵。 - 不要用「關掉某個安全機制」來換取連線成功。 關防火牆、關 NLA、關空白密碼原則,這三件事都能讓你「馬上連上」,代價是把機器留在比原本更不安全的狀態。真正該做的是把對應的規則、授權設對。
- 從外網連進來,一律走 VPN 或遠端桌面閘道。 這是本文唯一一條我認為沒有折衷空間的建議。把 3389 直接對外開放,等於把一台完整的桌面登入介面掛在網路上,由攻擊者的自動化工具全天候嘗試。
最後補一個大家常誤會的點:遠端桌面用戶端這幾年的變動,並不影響你連自己的電腦。微軟已經把商用場景的用戶端收斂到 Windows App,但微軟在 Windows IT Pro Blog 的終止支援公告中同時寫明:遠端桌面連線(也就是 MSTSC)仍然是連線到遠端桌面的受支援應用程式。所以要連家裡那台 Windows,答案還是那個內建的 mstsc,不必額外裝任何東西。
❓ 常見問題
Q:家用版可以當被連端嗎?
不行。微軟官方明訂只有專業版、企業版、教育版與 Windows Server 版本可以作為遠端桌面主機,家用版只能當用戶端去連別人。升級成專業版是唯一的官方解法,網路上的破解型 wrapper 不建議使用。
Q:3389 要不要開?開了安不安全?
在內網,3389 本來就要通,否則遠端桌面不會運作——啟用 Windows 內建的「遠端桌面」防火牆規則就是在做這件事,範圍限於你選定的網路設定檔,風險可控。真正危險的是把 3389 從路由器往外對整個網際網路轉發。官方建議從外網連入要用 port forwarding 或 VPN,而站長的立場更明確:選 VPN,不要選對外開 3389。
Q:為什麼帳號一直被拒?
最常見的三個原因:①帳戶不在被連端的 Administrators 或 Remote Desktop Users 群組裡;②本機帳戶是空白密碼,而「限制本機帳戶使用空白密碼」原則在用戶端預設是啟用的,空密碼帳戶不允許遠端登入;③用 Microsoft 帳戶時使用者名稱格式沒填對。先用一個有密碼的本機系統管理員帳戶測試,可以最快分辨是哪一種。
Q:要怎麼確認遠端桌面服務有沒有開?
一條唯讀指令就夠:在被連端跑 qwinsta,輸出裡出現 rdp-tcp 且狀態為 Listen,就代表接聽器正常運作。想再確認服務本身,用 Get-Service TermService, UmRdpService 看 Status 與 StartType。這兩條都不會改到任何設定。
Q:我需要下載 Windows App 或遠端桌面 App 才能連嗎?
連一般的 Windows 電腦不需要。Microsoft Store 版的「Remote Desktop app」已終止支援且不再提供下載,而 MSI 版的 Remote Desktop client 依官方連線矩陣本來就不支援連線到一般遠端 PC,並已於 2026 年 3 月 27 日對公有雲環境終止支援。Windows App 主要服務的是 Azure Virtual Desktop、Windows 365 與 Dev Box。要連自己的電腦,用系統內建的 mstsc 就對了。
Q:修完之後又復發怎麼辦?
先確認是不是每次重開機後復發——如果是,九成是群組原則在每次套用時把 fDenyTSConnections 壓回 1,用 gpresult 找出勝出的 GPO 才是根治方式。如果是不定時復發,優先懷疑 IP 變動(改用保留 IP 或固定 IP)與第三方軟體搶用 3389(用 netstat -ano 比對 PID)。
🔗 延伸閱讀
- 0.0.0.0 跟 127.0.0.1 有什麼不同?架 Server 最常搞錯的兩個位址——看懂
netstat輸出裡的接聽位址,排查埠問題會快很多。 - 工作管理員為什麼有一大堆 svchost.exe?服務主機拆分的原因——理解為什麼防火牆規則綁的是
svchost.exe加上termservice。 - Sysmon 教學:替 Windows 建立完整的處理程序與網路連線紀錄——想長期記錄誰在嘗試連你的 RDP,這是進階做法。
📎 參考資料來源
📖 第一級|廠商官方:
- Enable Remote Desktop on your PC(Microsoft Learn) — 2026-09-10 查證
- Remote Desktop can’t connect to the remote computer(Microsoft Learn) — 2026-09-10 查證
- General Remote Desktop connection troubleshooting(Microsoft Learn) — 2026-09-10 查證
- Accounts: Limit local account use of blank passwords to console logon only(Microsoft Learn) — 2026-09-10 查證
- Enable or disable a firewall rule on an Azure VM Guest OS(Microsoft Learn) — 2026-09-10 查證
- Remote Desktop client overview(Microsoft Learn) — 2026-09-10 查證
- Prepare for the Remote Desktop client for Windows end of support(Windows IT Pro Blog) — 2026-09-10 查證
⚠️ 本文核心事實以第一級為準,第二級為補充。
📅 本文查證戳記:2026-09-10 依據 Microsoft Learn 現行官方文件整理撰寫,屬官方文件交叉查證(非站長第一手實測)。
若你在後續版本遇到步驟失效,歡迎在留言區回報,站長會更新文章。