⚡ 站長快讀:核心重點
- 文章屬性:科技冷知識 / 規格解析
- 核心結論:綁定位址是「別人連不連得到」的總開關;本文用 IANA 登記表與 Winsock 官方定義,幫你判斷服務該綁哪一個,以及綁對外要付什麼代價。
- 適用對象:所有對科技好奇的人,尤其是在自己電腦跑過開發伺服器、卻被同事回一句「我連不到」的人。
📌 快速答案
一句話答案:0.0.0.0 與 127.0.0.1 差異在綁定範圍——綁 0.0.0.0 等於請作業系統在本機所有網路介面上聽,綁 127.0.0.1 則只聽本機自己,別台電腦一律連不進來。
🔍 故事的起點
幾乎每個第一次在自己電腦跑起服務的人,都遇過同一齣戲:終端機印出 Running on http://127.0.0.1:5000,自己開瀏覽器一切正常,興沖沖叫隔壁同事連進來看,對方回你「連線逾時」。接下來的三十分鐘通常花在關防火牆、關防毒、重開機、重裝套件,而問題其實從服務啟動的那一行 log 就寫在臉上了。
這齣戲的主角就是 0.0.0.0 與 127.0.0.1 差異。它們長得都像 IPv4 位址,卻分屬兩件事:一個是網路協定層登記在案的特殊保留位址,一個是程式呼叫 bind() 時填進去的參數——真正決定「誰連得到」的,是後者。搞懂這條界線,大部分「本機好好的、別人連不到」的案子當場結案。
🧪 原理拆解
一、在 IANA 的登記表上,它們是兩種東西
先看官方怎麼登記。IANA 的 IPv4 特殊用途位址空間登記表(2025-10-09 最後更新)把這兩個位址分開列,而且每個位址都標了五個布林欄位,說明它在「會經過兩台裝置的 IP 封包」裡能不能當來源、能不能當目的地。
| 位址區塊 | 登記名稱與依據 | 可當跨裝置來源 | 可當跨裝置目的地 |
|---|---|---|---|
| 0.0.0.0/32 | This host on this network(RFC 1122 第 3.2.1.3 節) | True | False |
| 127.0.0.0/8 | Loopback(RFC 1122 第 3.2.1.3 節) | False | False |
| 0.0.0.0/8 | This network(RFC 791 第 3.2 節) | True | False |
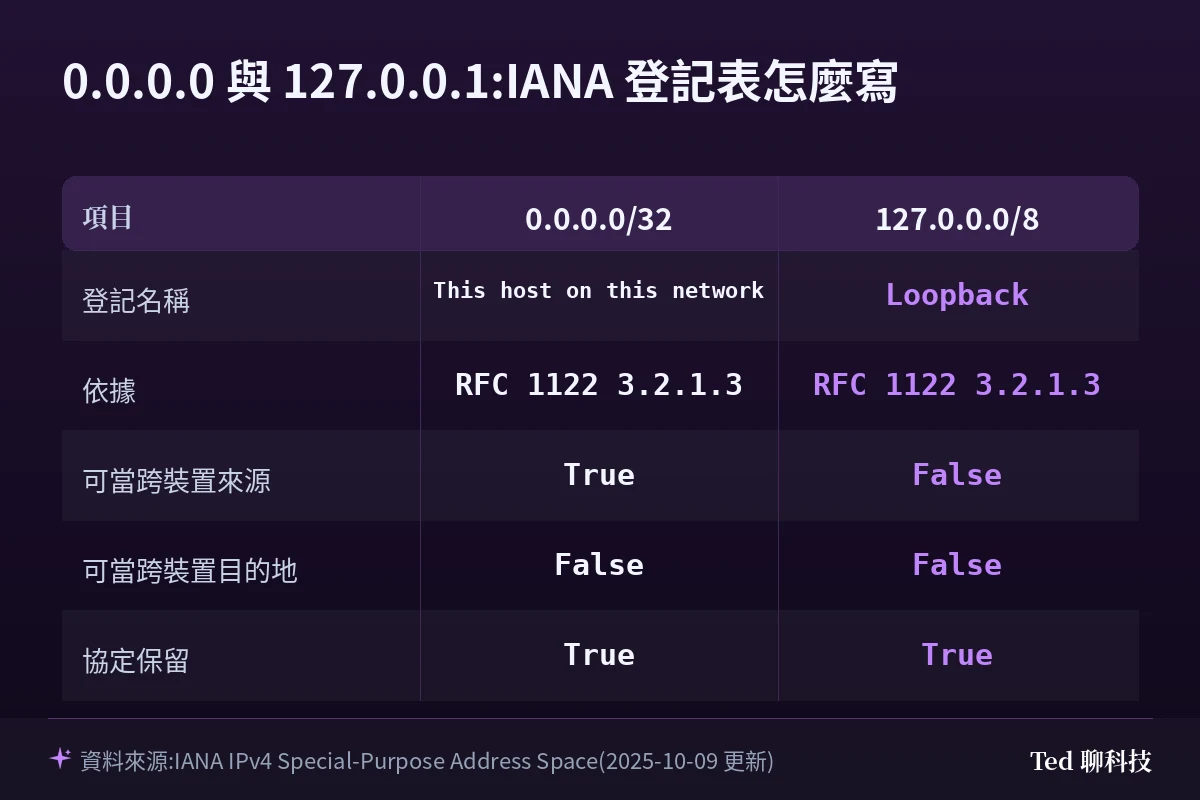
表格重點摘要:
- 0.0.0.0 可以當來源、不能當目的地——它的語意是「這台主機、這個網路」,用在「我還不知道自己是誰」的場合,例如裝置還沒拿到 IP 位址時送出的封包。
- 127.0.0.0/8 整段都是回環,被保留的不只是 127.0.0.1 一個位址,而是超過一千六百萬個位址。
- 127.0.0.0/8 的四個欄位都是 False,意思是它不該出現在跨裝置傳遞的封包裡(登記表另註明少數協定有例外),不是「不能用」。
- 兩者的「Reserved-by-Protocol」都是 True:這是寫進 IP 協定本身的保留,任何合規實作都必須特別處理,不是哪家廠商自己約定的。
二、真正的分岔點發生在 bind()
日常會踩到的那個差別,其實發生在程式呼叫 bind()、把一個本機位址綁到 socket 的瞬間。微軟 Winsock 官方文件寫得很直白:應用程式如果不在意要綁到哪個本機位址,就填 INADDR_ANY(IPv4)或 in6addr_any(IPv6),「讓底層服務供應者去用任何合適的網路位址」,官方並指出這在多網卡主機(multihomed hosts) 上有機會簡化程式設計。而 INADDR_ANY 寫成位址的樣子,就是 0.0.0.0。
換句話說:
- 綁 0.0.0.0 = 我不挑,這台機器上任何一張網卡、任何一個本機 IP 收到這個埠的連線,都算我的。
- 綁 127.0.0.1 = 我指定一個具體的本機位址,只有走回環介面進來的封包會被送到我這裡。
還有一個常被忽略的限制:綁定的位址必須是這台電腦上真的存在的本機 IP。官方文件在錯誤碼列表寫明,若指定的位址不是本機的有效 IP,bind() 會回 WSAEADDRNOTAVAIL。所以你沒辦法「先綁鄰居的 IP 再說」,也沒辦法綁一個等一下才會拿到的位址。
三、同事連不到你,通常不是防火牆的錯
以 Flask 為例,官方 Quickstart 明明白白寫著,flask run 起來會印 Running on http://127.0.0.1:5000,而且「這個伺服器只有你自己的電腦連得到,網路上其他電腦都連不到」——這是刻意的預設值,官方給的理由是:偵錯模式下,能連到這個服務的人可以在你的電腦上執行任意 Python 程式碼。要對外開放,官方的做法是加上 --host=0.0.0.0,而官方對這個參數的描述正是「告訴你的作業系統在所有公開 IP 上監聽」。
要確認自己到底綁到哪一個,不用猜。Windows 上先列出所有連線與監聽狀態:
netstat -ano再看那一行的 Local Address 欄:出現 0.0.0.0:5000 就是對外聽,出現 127.0.0.1:5000 就是只聽自己。PowerShell 也可以直接查單一連接埠:
Get-NetTCPConnection -LocalPort 5000看 LocalAddress 欄的值就知道答案。想更直覺地看到「哪個程式綁在哪個位址」,可以搭配站內這篇 TCPView 教學:查看哪個 Windows 程式正在偷偷連線上網 一起用。
四、綁 0.0.0.0 的代價,以及它當「目的地」時的怪事
把服務綁上 0.0.0.0,等於同網段的每一台機器只要防火牆放行就進得來——這正是 Flask 官方要把預設值設成 127.0.0.1 的原因。實務上的原則很單純:開發階段留在 127.0.0.1,真的需要別人連時才改 0.0.0.0,並且用防火牆規則限制來源,而不是反過來先全開再說。
更有趣的是 0.0.0.0 被當成「目的地」時的行為。登記表上它的 Destination 是 False,理論上不該有人往那裡送封包,但實作並不總是照著走。Google 在 Chrome 129(2024-09-17 進入穩定版)的官方發行說明裡宣告要封鎖對 0.0.0.0 的存取,理由寫得很清楚:Chrome 的 Private Network Access 保護可以用 0.0.0.0 這個位址繞過去,存取 macOS 與 Linux 上監聽 localhost 的服務,而且同樣手法可被用在針對本機服務的 DNS rebinding 攻擊。另在 Chrome 官方部落格〈Private Network Access on hold〉一文中,官方進一步說明後續 PNA 的推行會一律把 0.0.0.0 視為本機位址。
這件事給一般使用者的啟示是:你以為只綁 localhost 就沒人碰得到的服務,不一定真的碰不到——瀏覽器裡的網頁也是潛在的連線來源之一。
五、IPv6 與 WSL 這兩個常見變形
IPv6 有一組完全對應的寫法::: 是萬用位址(對應 0.0.0.0),::1 是回環位址(對應 127.0.0.1)。微軟文件裡的 in6addr_any 指的就是 ::。雙堆疊環境下 ::1 造成「本機連不上自己」的坑,站內另一篇 127.0.0.1 為什麼代表自己?localhost 背後的 Loopback 原理 已經拆解過,這裡不重複。
另一個變形是 WSL:在 WSL 裡跑的服務綁 127.0.0.1,和在 Windows 主機上綁 127.0.0.1,並不保證是同一個 localhost,這牽涉 WSL 的網路模式;想一次解決轉發問題的人可以看 WSL2 網路 Mirrored Mode 設定教學。
💡 總結:冷知識延伸
站長我每次看到有人為了「同事連不到」去關防火牆,都會先問一句:你的服務綁在哪個位址?這個問題比任何防火牆設定都前面,因為服務根本沒在那張網卡上聽的時候,防火牆開再大也沒用。
再補一個冷知識的冷知識:0.0.0.0 在不同場合其實有三種身分。在 bind() 裡它是萬用位址;在路由表裡 0.0.0.0/0 代表「其他所有目的地」的預設路由,Windows 用 route print 就看得到;而在裝置還沒拿到 IP 的時候,它會以「這台主機、這個網路」的身分出現在封包的來源欄位——這正對應 IANA 登記表把 0.0.0.0/32 的 Source 標成 True、Destination 標成 False 的寫法。
一句話記法:0.0.0.0 是「還沒決定,全部都算」,127.0.0.1 是「就是我自己」。把這兩句記住,以後看到任何服務的監聽清單,都能一眼看懂它到底對誰開門。
🔗 延伸閱讀
- 【教學】Win10/Win11 防火牆白名單設定方法
- WSL 入門:一行指令在 Windows 跑 Linux
- Sysmon 教學:替 Windows 建立完整的處理程序與網路連線紀錄
- 在自己的電腦用 XAMPP 架設 WordPress 網站(Windows 篇)
❓ 常見問題
Q:0.0.0.0 是不是代表「沒有網路」或「網路壞掉」?
不是。它在 IANA 登記表上的名稱是「This host on this network」,語意是「這台主機、這個網路」,常見於還沒取得 IP 位址的階段,或是程式表達「我不指定位址」的時候。看到 0.0.0.0 通常代表「未指定」,不代表故障。
Q:我可以直接在瀏覽器網址列打 0.0.0.0 連自己的服務嗎?
不建議,而且會愈來愈不可靠。登記表把 0.0.0.0 的「可當跨裝置目的地」標為 False;Chrome 官方也已宣告要封鎖對 0.0.0.0 的存取(見 129 版發行說明),官方理由是這條路徑可被用來繞過 Private Network Access 保護、存取 macOS 與 Linux 上的 localhost 服務。要連自己請用 127.0.0.1 或 localhost。
Q:綁 0.0.0.0 會不會等於把服務公開到整個網際網路?
不會自動如此。0.0.0.0 的作用範圍是「這台機器上的所有網路介面」,封包能不能真的從外面進來,還要看防火牆規則、路由器有沒有做連接埠轉發、以及你是不是在 NAT 後面。但風險確實提高一級:同一個區域網路內的裝置通常就直接連得到了。
Q:localhost 和 127.0.0.1 是同一件事嗎?
在絕大多數環境是同一個目的地,但兩者的層級不同:127.0.0.1 是 IP 位址,localhost 是要先被解析的名稱,解析結果在雙堆疊環境下可能是 ::1 而不是 127.0.0.1。細節見上面提到的 Loopback 原理那篇。
📎 參考資料來源
📖 第一級|標準組織與廠商官方:
- IANA — IPv4 Special-Purpose Address Space — 2026-09-07 查證
- Microsoft Learn — bind function (winsock2.h) — 2026-09-07 查證
- Chrome for Developers — Chrome 129 release notes:Deprecate 0.0.0.0 for Private Network Access — 2026-09-07 查證
- Chrome for Developers — Private Network Access on hold — 2026-09-07 查證
- Flask 官方文件 — Quickstart(Externally Visible Server) — 2026-09-07 查證
⚠️ 本文核心事實以第一級來源為準;本文屬 E3 官方/第三方文件整理,未進行第一手實測。
📅 本文查證戳記:2026-09-07 依據上述官方文件撰寫。
若你在後續版本遇到步驟失效,歡迎在留言區回報,站長會更新文章。